- Amazon Japanの出品で買ったNano X1台に不正装置
- 画面の復元フレーズをLTEで送信(カルプレス氏の説明)
- 確認済み被害はクリプトビリス経由。両者の関係は未判明
Amazon Japanで買った端末
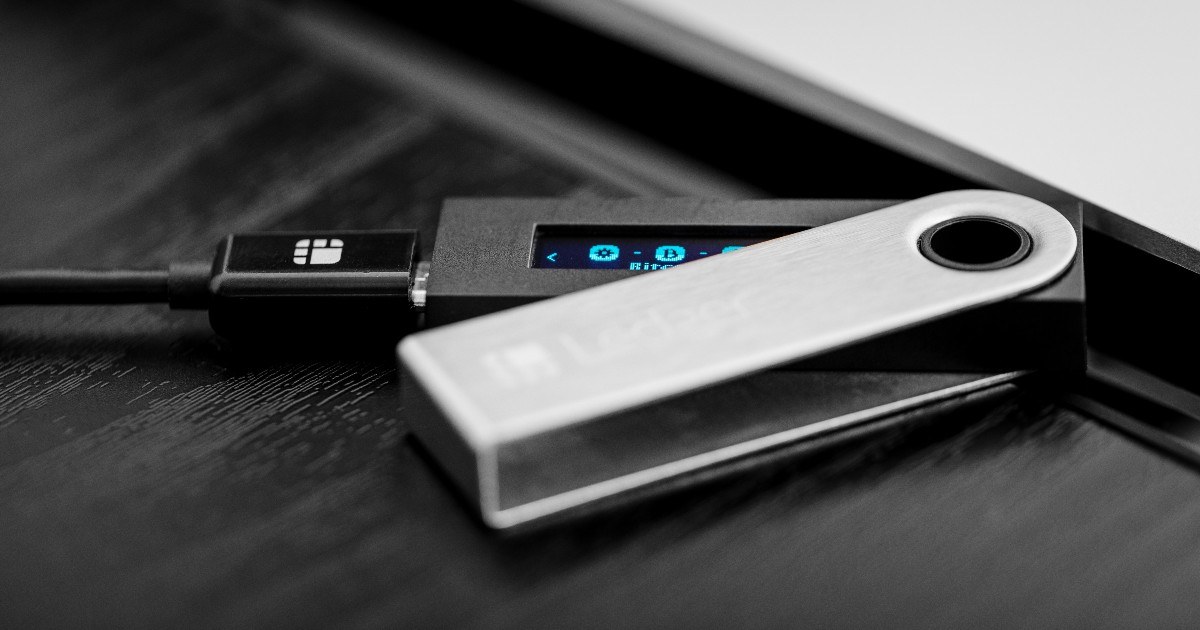
仮想通貨取引所マウントゴックス(Mt.Gox)の元CEO、マルク・カルプレス(Mark Karpelès)氏は11日、Amazon Japanで購入したハードウェアウォレットに不正な装置が組み込まれていたとXで明らかにした。端末は仏レジャー(Ledger)の「Nano X」だ。
My spy-implanted ledger came from Malaysia, and had flawless shrink wrap. Even opening it, at first you don’t see the implant which is cleverly hidden where the screen’s padding is supposed to be. Follow Ledger’s guidance to check yours: https://t.co/FlOjWvqkZw https://t.co/D8mixF1o9L
— Mark Karpelès (@MagicalTux) October 9, 2026
投稿は、クリプトビリス経由の端末だと考えたユーザーから、端末を開けた理由を尋ねられての返信だった。カルプレス氏は、あるプロジェクトで複数台のNano Xが必要になり、Amazon Japanで安く売られている出品を見つけたと説明。怪しいと感じながらも購入したところ、届いた端末は「完璧に見えた」ものの、内部に装置が入っていたという。購入価格や販売者名は示していない。
装置の中身について、同氏は研究ページとXの投稿で、LTE通信モジュールとアンテナ、eSIM、マイコンで構成されると説明している。マイコンは画面へ表示データを送る配線(SPIバス)につながり、表示された文字を読み取って、設定中の復元フレーズを外部へ送信するという。
復元フレーズ(リカバリーフレーズ、シードフレーズ)は、ウォレットを別の端末で復元するための24個の単語を指す。ハードウェアウォレットは秘密鍵をインターネットから切り離して保管するための機器だが、初期設定時には画面にこの単語が表示される。装置はその瞬間を狙う仕組みで、攻撃者は端末本体を盗まなくても資産を移せる。
同氏がTibane Labsのサイトで公開した研究ページによると、同ラボは9月に装置入りのNano Xを2台入手した。Yahoo!オークションで購入した1台は、純正バッテリーを小型品に交換して装置の空間を確保していた。
Amazon Japanで中国を拠点とする販売者から購入し、マレーシアから発送された1台はより新しい型で、純正バッテリーを残したまま、画面裏の緩衝材を取り除いた空間に装置を収めていた。
また、カルプレス氏は11日、レジャーに保証規定の文言を見直すよう提案した。同社のサポートページは、開封や点検の過程で生じた損傷は保証を無効にすると定めている。同氏の案は、損傷そのものを保証の対象外とする表現に改めるもので、開封時の損傷は補償から外しつつ、保証自体は維持する形になる。
関連記事:レジャーウォレット、不正部品がリカバリーフレーズを画面から読み取る手口を公表
仮想通貨ウォレット大手レジャーは13日、東南アジアの販売店クリプトビリス経由の製品に仕込まれた不正部品が、画面表示のリカバリーフレーズを読み取りLTEで送信する手口を明らかにした。確認済みの損失はすべてクリプトビリス経由だという。
東南アジア販売店経由で被害確認
レジャーは9日(現地時間)、東南アジアの販売店クリプトビリス(CryptoBilis)から端末を購入したユーザーが資金を失ったとの報告を受け、調査を始めたと発表した。10日(現地時間)には被害ユーザーの端末1台に不正なハードウェアが入っていたことを確認した。
11日の更新では、確認済みの被害はすべてクリプトビリス経由の端末だとした。同社は、自社のセキュリティ基盤やシステム、サービスが侵害された形跡はないとしている。
流出額について、ブロックチェーン分析のBitqueryは12日までに、6つのチェーンの324ウォレットから約1億200万ドルが流出したと集計した。レジャーは第三者の推計を完全には検証していないとしている。
カルプレス氏は、自身の端末に入っていた装置を一連の不正装置の一つと表現したが、クリプトビリスの事件との関係には触れていない。
日本で流通した端末と東南アジアの被害が同じ装置によるものかどうか、レジャーは明らかにしていない。同社は13日、他の端末や地域での不正装置の報告も調べているとした。
レジャーは過去90日以内にクリプトビリスで購入した利用者に対し、未使用の端末をセットアップしないよう呼びかけ、設定済みの場合は新しいレジャー端末と新しい復元フレーズへ資産を移すよう勧めている。同社の正規品確認機能「Genuine Check」は、セキュアエレメント(鍵を保管する専用チップ)が純正のままであれば、追加された装置を検出できないという。
過去にも報告された端末の改ざん
ハードウェアウォレットを物理的に改ざんし、復元フレーズを盗む手口はこれまでも報告されている。
ハードウェアハッカーのジョー・グランド(Joe Grand)氏は、タイのオンラインマーケットで販売された中古のNano Xから、追加の基板とアンテナを見つけたと2026年のセキュリティカンファレンス「Hardwear.io」で報告した。画面へのSPIバスを監視して復元フレーズを読み取り、LTEで送信する仕組みで、今回カルプレス氏が説明した装置と同様の構成だ。
セキュリティ企業カスペルスキー(Kaspersky)は2023年、ロシア国内で流通していたTrezor Model Tの偽造品を分析した結果を公表した。マイコンが別のチップに交換され、あらかじめ用意された20通りの復元フレーズのいずれかを生成するよう改変されていた。外見は正規品とほぼ同じで、封印シールも付いていたという。
レジャーでは2020年に自社ECサイトの顧客情報が流出し、その後、流出した住所宛てに改ざんされた「交換品」の端末が送り付けられる事例も報告された。
関連記事:レジャーウォレット、推計136億円超流出か 東南アジア販売店に販売停止要請
仮想通貨ハードウェアウォレット大手のレジャーは9日、東南アジアの購入者から資金を失ったとの報告を受け、販売店クリプトビリスに販売停止を要請した。調査者の1人は流出額を8,600万ドル超と推計したが、レジャーは流出額と原因を調査中。
関連記事:【論考・前編】ウォレットは「財布」なのか「代理人」なのか——AIにお金を任せるために必要なもの|HashHub Research
HashHub Researchによる分析レポート。AIが支払えることと、人間が安心して任せられることは同じではない。鍵ではなく権限を渡す設計が進む今、許した範囲でAIが誤ったとき、その損失は誰が引き受けるのか。